
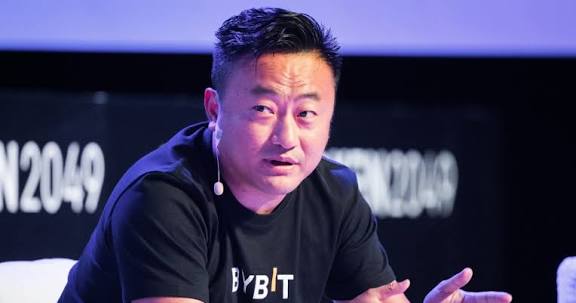
दुनिया के साइबर परिदृश्य में एक नई और खतरनाक कड़ी उभर कर सामने आई है — उत्तर कोरिया अब क्रिप्टो करेंसी पर बड़े पैमाने पर सेंधमारी कर अरबों रुपये बराबर की संपत्ति चुरा रहा है। हाल के सालों में उसके साथ जुड़े हैकिंग नेटवर्कों, जिनमें कुख्यात Lazarus Group शामिल है, ने केंद्रीकृत और विकेंद्रीकृत दोनों प्रकार के प्लेटफॉर्मों को निशाना बना कर बड़े हिट दर्ज किए हैं। फ़रवरी 2025 में Bybit नामक एक्सचेंज से लगभग 1.5 बिलियन डॉलर की ईथर चोरी को अमेरिकी एजेंसियों ने उत्तर कोरिया से जुड़े हमलावरों से जोड़ा — इस हमले ने वैश्विक क्रिप्टो समुदाय और सुरक्षा शोधकर्ताओं को झकझोर दिया।
उत्तर कोरिया द्वारा इस प्रकार की क्रॉनिक और संगठित साइबर-कुख्यातियां केवल आर्थिक लक्ष्य नहीं हैं — विशेषज्ञों का मानना है कि यह प्रतिबंधों को चकमा देने, विदेशी मुद्रा जुटाने और सैन्य व नाभिकीय कार्यक्रमों के वित्तपोषण के लिये एक रणनीतिक साधन बन चुका है। इसके साथ ही, सोशल इंजीनियरिंग, मैलवेयर-इन्फेक्शन और सॉफ्टवेयर सप्लाई-चेन हमलों जैसी विधियों का इस्तेमाल कर वे तकनीकी और मानव दोनों तरह की कमजोरियों का फायदा उठाते हैं।